Kişisel Verileri Koruma Kurulu, 16 Eylül 2026 tarihli ve 2026/2035 sayılı İlke Kararı ile işverenlerin çalışanlara tahsis ettiği kurumsal e-posta hesaplarının ve işin yürütülmesi amacıyla kullanılan diğer iletişim kanallarının denetlenmesine ayrıntılı sınırlar çizdi. Karar 8 Ekim 2026’da kamuoyuna duyuruldu.
Kurul kararı alırken somut bir tabloyu tarif ediyor: yapılan incelemelerde iletişim kanallarının izlendiği, yazışma içeriklerine erişildiği, trafik ve log kayıtlarının incelendiği, filtreleme veya rutin denetim uygulamaları yapıldığı ve elde edilen verilerin disiplin süreçlerinde veya iş sözleşmesinin sona erdirilmesinde kullanıldığı, buna karşılık çalışanların bu veri işleme faaliyeti hakkında yeterli, açık ve somut biçimde bilgilendirilmediği tespit edilmiş.
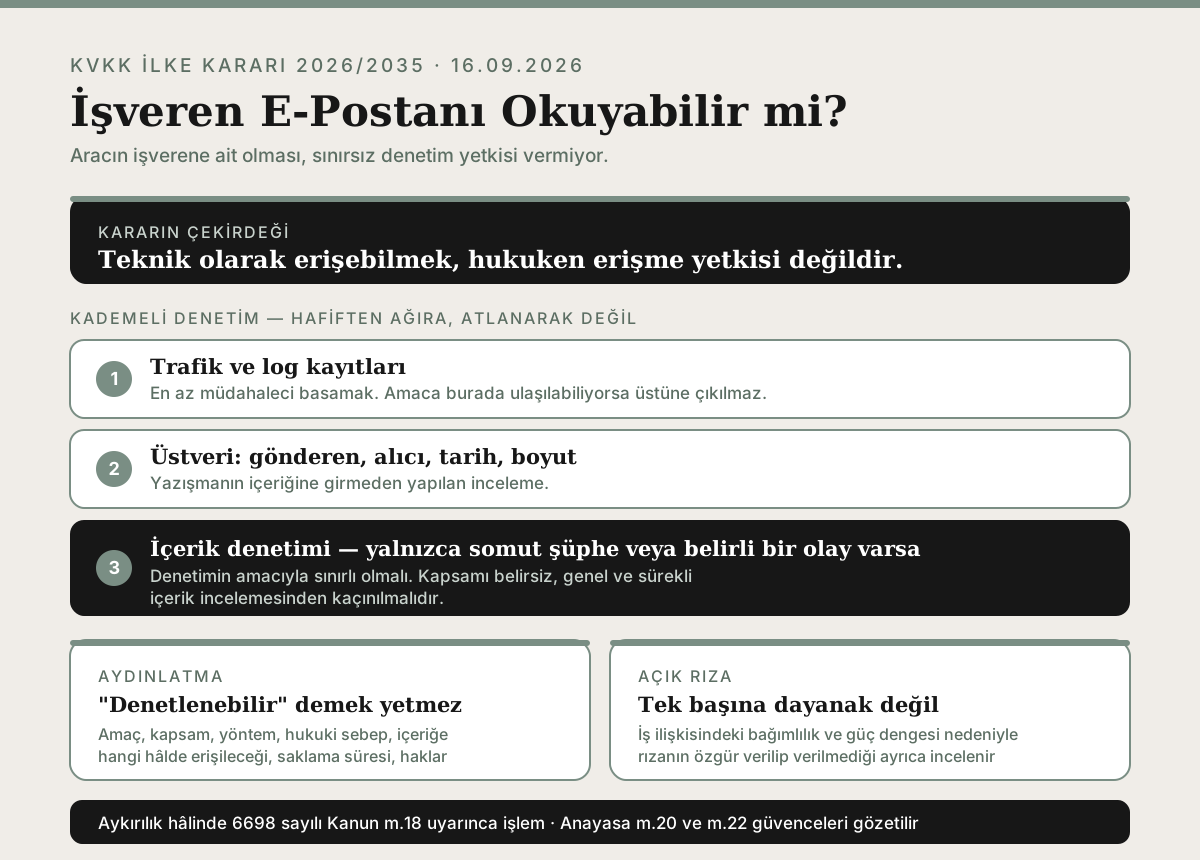
Kısaca: İletişim aracının işverene ait olması tek başına sınırsız denetim yetkisi vermez. Denetim için usulüne uygun aydınlatma gerekir; “hesabınız denetlenebilir” şeklindeki genel bir bildirim yetmez. Açık rıza tek başına dayanak değildir — iş ilişkisindeki bağımlılık nedeniyle özgür irade ayrıca incelenir. Denetim kademeli olmalı; içeriğe ancak somut şüphe veya belirli bir olay varsa ve amaçla sınırlı biçimde girilebilir. Teknik erişim, hukuki erişim yetkisi değildir. Aykırılıkta 6698 sayılı Kanun m.18 uygulanır.
Karar Bir Bakışta
| Konu | İlke Kararının yaklaşımı |
|---|---|
| Karar | KVK Kurulu, 16/09/2026, 2026/2035 sayılı İlke Kararı |
| Kapsam | Kurumsal e-posta başta olmak üzere işin yürütülmesinde kullanılan iletişim kanalları |
| Aracın mülkiyeti | İşverene ait olması sınırsız denetim yetkisi vermez |
| Aydınlatma | Amaç, kapsam, yöntem, hukuki sebep, saklama süresi ve haklar somut olmalı |
| Genel bildirim | ”Denetlenebilir” demek yeterli değil |
| Açık rıza | Tek başına ve her durumda öncelikli dayanak değil |
| Denetim yöntemi | Kademeli — daha az müdahaleci yol varsa ağırına başvurulmaz |
| İçerik incelemesi | Yalnızca somut şüphe veya belirli olay; amaçla sınırlı |
| Teknik erişim | Hukuki erişim yetkisiyle aynı şey değil |
| İş ilişkisi bittiğinde | Erişim süresiz değil; dayanak ayrıca değerlendirilir |
| Yaptırım | 6698 sayılı Kanun m.18 |
| Anayasal çerçeve | m.20 (özel hayat, kişisel veri) ve m.22 (haberleşme hürriyeti) |
Karar Neden Önemli?
Hızlı Cevap: Çünkü uygulamadaki en yaygın iki savunmayı da karşılıyor: “Bilgisayar/hesap bize ait” ve “İşe girerken imzaladı.”
Kurul, kurumsal e-posta hesabının yalnızca bir iletişim aracı olmadığını; çalışanın mesleki ve kimi durumlarda kişisel ilişki ağına, çalışma düzenine, iletişim faaliyetlerine ve yazışma içeriklerine ilişkin kişisel verileri barındıran bir veri kaynağı olduğunu vurguluyor.
Bu nedenle denetim, işverenin iş sözleşmesinden ve yönetim hakkından kaynaklanan yetkileri ile çalışanın Anayasa’nın 20. ve 22. maddelerinde güvence altına alınan özel hayatın gizliliği, kişisel verilerin korunmasını isteme hakkı ve haberleşme hürriyeti arasında adil bir denge gözetilmesini gerektiren bir veri işleme faaliyeti olarak tanımlanıyor.
→ İlgili: Kişisel Veri · İşverenin Yönetim Hakkı
Hangi Kanallar Kapsamda?
Karar başlığında “kurumsal e-posta hesapları başta olmak üzere” ifadesi yer alıyor; yani kapsam e-postayla sınırlı değil. İşin yürütülmesi amacıyla kullanılan iletişim kanalları bütün olarak ele alınıyor.
Kurul’un tespit ettiği denetim biçimleri de kararın kapsamını gösteriyor:
- İletişim kanallarının ve özellikle kurumsal e-posta hesaplarının izlenmesi
- Bu kanallardaki yazışma içeriklerine erişilmesi
- İletişim faaliyetlerine ilişkin trafik ve log kayıtlarının incelenmesi
- Filtreleme veya rutin denetim uygulamaları
- Elde edilen verilerin disiplin süreçlerinde veya fesihte kullanılması
Aydınlatma: “Denetlenebilir” Demek Yetmiyor
Hızlı Cevap: Karar, Anayasa Mahkemesi içtihadındaki “önceden bilgilendirme” ile KVKK m.10’daki “aydınlatma yükümlülüğü”nü ayrı kavramlar olarak tanımlıyor ve ikisinin birlikte sağlanmasını arıyor.
Kurul’un ifadesiyle her bilgilendirme Kanun anlamında aydınlatma niteliği taşımayabilir. Buna karşılık Kanun’un 10. maddesindeki unsurları içeren ve denetim faaliyetinin amacı, kapsamı ve yöntemi hakkında açık ve somut bilgi veren usulüne uygun bir aydınlatma, çalışanın önceden bilgilendirilmesi şartını da karşılayabilir.
Aydınlatmada bulunması gerekenler karara göre şunlar:
| Unsur | Ne anlatılmalı |
|---|---|
| Hukuki sebep | Denetim hangi işleme şartına dayanıyor |
| Amaç | Denetimin neden yapıldığı |
| Kapsam | Hangi kanallar, hangi veriler |
| Yöntem | Nasıl denetleneceği (log, filtreleme, içerik) |
| İçeriğe erişim | Hangi hâllerde içeriğe girileceği |
| Saklama süresi | Verilerin ne kadar tutulacağı |
| Haklar | KVKK m.11 kapsamındaki haklar |
Buna karşılık, çalışanlara yalnızca kurumsal e-posta hesabının denetlenebileceğine dair genel bir bildirimde bulunulması, somut olayın özelliklerine göre önceden bilgilendirme bakımından yeterli olmayacağı gibi aydınlatma yükümlülüğünün yerine getirildiği sonucunu da kendiliğinden doğurmaz.
Uygulamadaki karşılığı net: iş sözleşmesine sıkıştırılmış tek cümlelik “şirket e-postaları denetlenebilir” kaydı, bu karardan sonra tek başına savunma oluşturmaya elverişli değil.
→ İlgili: Aydınlatma Yükümlülüğü · İlgili Kişi
Açık Rıza Neden Tek Başına Yetmiyor?
Hızlı Cevap: İş ilişkisinde rıza özgür iradeyle verilmemiş olabilir; üstelik geçerli bir rıza bile sınırsız denetim yetkisi doğurmaz.
Karar iki kademeli bir sınır koyuyor:
Birincisi, rızanın geçerliliği. İş ilişkisindeki bağımlılık hâli ve taraflar arasındaki güç dengesi dikkate alındığında, çalışanın açık rızasının kural olarak e-posta denetimi bakımından her durumda öncelikli hukuki dayanak kabul edilmesi mümkün değil. Açık rızaya dayanılan hâllerde rızanın özgür iradeyle verilip verilmediği somut olayın koşulları çerçevesinde ayrıca değerlendirilmeli.
İkincisi, rızanın kapsamı. Geçerli bir açık rızanın veya Kanun’da öngörülen başka bir işleme şartının bulunması da işverene sınırsız bir denetim yetkisi tanımıyor. Yani dayanak sorunu çözülse bile ölçülülük denetimi ayrıca yapılıyor.
→ İlgili: Açık Rıza
Kademeli Denetim ve İçeriğe Erişim
Hızlı Cevap: Denetimde kademelilik esastır. İçerik, atlanarak gidilen değil en son başvurulan basamaktır.
Karar, denetim faaliyetlerinin KVKK m.4’teki genel ilkelere uygun olarak hukuka ve dürüstlük kurallarına uygun, belirli, açık ve meşru amaçlarla, bu amaçla bağlantılı, sınırlı ve ölçülü biçimde yürütülmesini; elde edilen verilerin işleme amacı bakımından gerekli olandan uzun süre saklanmamasını öngörüyor.
Kademeliliğin somut ölçütü şu: işverenin ulaşmak istediği meşru amaca daha az müdahaleci bir yöntemle ulaşması mümkünse, daha ağır bir denetim yöntemine başvurulmamalı.
İçerik denetimi bakımından ise kural açık: çalışana tahsis edilen e-posta ya da diğer iletişim araçlarındaki içeriklerin incelenmesine yalnızca somut şüphe veya belirli bir olayla bağlantılı meşru bir amaç bulunması hâlinde ve denetimin amacıyla sınırlı olacak şekilde başvurulmalı. Kapsamı belirsiz, genel ve sürekli nitelikte içerik incelemelerinden kaçınılmalı.
İçerikte Başkalarının Verisi de Var
Kurul, içerik denetiminde iki ek riski hatırlatıyor:
- İncelenen içerik veya eklerinde KVKK m.6 kapsamında özel nitelikli kişisel veriler bulunabilir (sağlık raporu, sendika üyeliği, ceza mahkûmiyeti bilgisi gibi).
- Çalışanların iletişimleri çoğu zaman iletişimin karşı taraflarına veya üçüncü kişilere ait kişisel veri de içerir; denetimin bu kişiler bakımından doğurabileceği etkiler de gözetilmelidir.
Bu, bir disiplin incelemesinin kolayca kapsam dışına taşabileceği anlamına geliyor: tek bir şüpheyi araştırmak için açılan bir posta kutusu, müvekkil, müşteri veya aile bireylerine ait verileri de kapsayabilir.
→ İlgili: Özel Nitelikli Kişisel Veri · Ölçülülük İlkesi
Teknik Erişim ≠ Hukuki Erişim
Hızlı Cevap: Şirketin cihaza, ağa veya oturuma teknik olarak erişebiliyor olması, çalışanın kişisel hesaplarındaki yazışmalara girme yetkisi doğurmaz.
Karardaki ifade doğrudan: işverenin belirli bir cihaz, oturum, ağ veya kurumsal sistem üzerinde teknik erişim imkânına sahip olması; çalışanın kişisel e-posta hesabı, kişisel anlık mesajlaşma uygulaması, sosyal medya hesabı veya benzeri özel iletişim alanlarında bulunan yazışma içeriklerine serbestçe erişebileceği anlamına gelmez. Bu nedenle teknik olarak erişebilir olma ile hukuken erişebilir olma yetkilerinin birbirinden ayrılması gerekir.
Pratik karşılığı: şirket bilgisayarında açık unutulmuş kişisel WhatsApp Web oturumu veya tarayıcıda kayıtlı kişisel Gmail hesabı, “zaten açıktı” gerekçesiyle incelenebilir hâle gelmiyor.
İş Amaçlı mı, Özel Amaçlı mı?
Karar, denetimin kapsamı belirlenirken iletişim aracının hangi amaçla tahsis edildiğinin ve kullanımına ilişkin kuralların dikkate alınmasını, “iş amaçlı kullanım” ile “özel amaçlı kullanım” arasında ayrım yapılmasını istiyor.
İşveren yönetim hakkı kapsamında özel amaçlı kullanıma ilişkin kurallar koyabilir; ancak bu kuralların açık, anlaşılır ve çalışan tarafından bilinebilir olması gerekir. Üstelik özel amaçlı kullanımın yasaklandığı hâllerde dahi denetim yetkisi ölçülülükle sınırlıdır.
En kritik cümle ise şu: iş amaçlı kullanım ile özel amaçlı kullanımın birbirinden kesin olarak ayrılamadığı hâllerde denetim yetkisinin kapsamı daha dar değerlendirilmelidir. Türkiye’deki yaygın çalışma pratiğinde bu ayrımın çoğu zaman net olmadığı düşünülürse, kuralın kapsamı geniş.
İşten Ayrıldıktan Sonra
İş ilişkisinin sona ermesinden sonra çalışana tahsis edilmiş kurumsal e-posta hesabına ve bu hesap kapsamında elde edilmiş veya tutulmakta olan verilere ilişkin veri işleme faaliyetlerinin hukuki dayanağı ayrıca değerlendirilmelidir. Karar açıkça belirtiyor: iş ilişkisinin sona ermesi, söz konusu verilerin süresiz olarak erişilebilir veya işlenebilir olduğu anlamına gelmez.
Uygulamada sık görülen “ayrılan çalışanın posta kutusunu yöneticiye yönlendirme” veya hesabı yıllarca açık tutma pratikleri, bu başlık altında ayrıca gerekçelendirilmek zorunda.
İşveren Tarafı: Ne Yapılmalı?
Karar yalnızca çalışan hakkı değil, aynı zamanda bir uyum listesi niteliğinde. Veri sorumlusu sıfatındaki işverenler bakımından öne çıkan yükümlülükler:
- Denetimin amacı, kapsamı ve yöntemini içeren somut bir aydınlatma metni hazırlamak
- Özel amaçlı kullanım kurallarını açık ve bilinebilir biçimde düzenlemek
- Denetimi kademeli kurgulamak; rutin ve sürekli içerik taramasından kaçınmak
- Verilere erişimi yalnızca görev ve yetki verilmiş belli sayıda personelle sınırlamak
- Erişim yetkilerini görev tanımları doğrultusunda belirlemek
- Erişim işlemlerine ilişkin kayıt tutmak
- Erişen kişilerin gizlilik yükümlülüklerini güvence altına almak
- Saklama sürelerini amaçla sınırlı belirlemek
- İş ilişkisi sona erdiğinde hesaba ilişkin dayanağı yeniden değerlendirmek
→ İlgili: KVKK Uyum · Veri Sorumlusu · KVKK Veri İhlali Cezaları
Hukuka Aykırı Denetim Fesihte Delil Olur mu?
Hızlı Cevap: İki ayrı süreç var ve birbirine karıştırılmamalı. KVKK süreci veri işlemenin hukuka uygunluğunu, iş davası ise feshin geçerliliğini ve delilin değerini inceler.
Kurul’un İlke Kararı, aykırılık hâlinde 6698 sayılı Kanun’un 18. maddesi uyarınca veri sorumluları hakkında işlem tesis edileceğini duyuruyor. Bu, idari yaptırım boyutudur.
Buna karşılık elde edilen yazışmanın bir disiplin cezasına veya feshe dayanak yapılması hâlinde, feshin geçerliliği ve kaydın delil değeri iş mahkemesinde ayrıca tartışılır. Hukuka aykırı biçimde elde edilmiş bir delilin yargılamada değerlendirilip değerlendirilemeyeceği, somut olayın koşullarına ve yargılama hukuku ilkelerine göre belirlenir.
Burada süre kritik: iş sözleşmesinin feshi bildiriminin tebliğinden itibaren bir ay içinde işe iade davası açılması gereken hâllerde, KVKK başvuru ve şikâyet süreçlerinin beklenmesi iş davasındaki süreyi durdurmaz. İki yol paralel yürütülmelidir.
→ İlgili: İşe İade Davası Şartları · İşten Çıkarılma Hakları · Hukuka Aykırı Delil
Sık Yapılan Hatalar
- Tek cümlelik kayda güvenmek. İş sözleşmesindeki “e-postalar denetlenebilir” ifadesi aydınlatma yerine geçmiyor.
- Açık rızayı çözüm sanmak. İş ilişkisinde rıza hem geçerlilik hem kapsam bakımından sınırlı.
- Doğrudan içeriğe gitmek. Log veya üstveriyle sonuca ulaşılabiliyorsa içerik incelemesi ölçüsüz kalabilir.
- Sürekli tarama kurgulamak. Kapsamı belirsiz, genel ve sürekli içerik incelemesinden kaçınılması isteniyor.
- Üçüncü kişileri unutmak. Posta kutusu müşteri, müvekkil veya aile verisi de barındırır.
- Ayrılan çalışanın hesabını süresiz açık tutmak. İş ilişkisinin bitmesi süresiz erişim hakkı vermiyor.
- İş davası süresini kaçırmak. KVKK şikâyeti, işe iade davasındaki bir aylık süreyi durdurmaz.
Temel Değerlendirme
Karar, işverenin denetim yetkisini ortadan kaldırmıyor; gerekçelendirilmiş, duyurulmuş ve ölçülü olma şartına bağlıyor. Çalışan tarafında ise bu karar, “nasıl olsa şirketin hesabı” cümlesinin tek başına bir cevap olmadığını gösteriyor.
Somut bir denetim veya bu yolla elde edilmiş bir yazışmaya dayanan disiplin ya da fesih süreciyle karşı karşıyaysanız, hem KVKK hem iş hukuku boyutunun birlikte değerlendirilmesi gerekir. Konuya ilişkin hukuki değerlendirme için iletişim sayfamızdan büromuza ulaşabilirsiniz.
İlgili İçerikler
- KVKK Veri İhlali Cezaları ve Şikayet Süreci 2026 — başvuru ve şikâyet yolunun ayrıntısı
- İşe İade Davası Şartları ve Süreci 2026 — fesih sonrası bir aylık süre
- İşten Çıkarılma Hakları: Fesih Türleri ve Tazminatlar 2026
- İnternette Delil Tespiti 2026: Ekran Görüntüsü Yeterli mi? — yazışmanın delil değeri
- Aydınlatma Yükümlülüğü · Ölçülülük İlkesi · İşverenin Yönetim Hakkı · İlke Kararı · Log Kaydı · Veri İşleyen
Kaynaklar
- Kişisel Verileri Koruma Kurulu, 16/09/2026 tarihli ve 2026/2035 sayılı İlke Kararı — “İşverenler Tarafından Çalışanlara Tahsis Edilen Kurumsal E-Posta Hesapları Başta Olmak Üzere, İşin Yürütülmesi Amacıyla Kullanılan İletişim Kanallarının Denetlenmesinde Uyulması Gereken Usul ve Esaslar Hakkında” — kvkk.gov.tr
- 6698 sayılı Kişisel Verilerin Korunması Kanunu m.4 (genel ilkeler), m.6 (özel nitelikli veriler), m.10 (aydınlatma yükümlülüğü), m.11 (ilgili kişinin hakları), m.12 (veri güvenliği), m.18 (kabahatler) — mevzuat.gov.tr
- Türkiye Cumhuriyeti Anayasası m.20 (özel hayatın gizliliği ve kişisel verilerin korunması), m.22 (haberleşme hürriyeti) — mevzuat.gov.tr
- 4857 sayılı İş Kanunu — iş sözleşmesinin feshi ve işe iade süreleri — mevzuat.gov.tr
⚠️ Yasal Uyarı: Bu içerik genel bilgilendirme amaçlıdır, hukuki tavsiye niteliği taşımaz. Somut durumunuz için bir avukata danışınız.
Bu Makalede Geçen Hukuki Terimler
Av. Kazım İsmail Kazdal
Kurucu Avukat
İstanbul Barosu Sicil No: 75389
İlk ve orta öğrenimini Rize'de tamamlamış, 2009 yılında lise eğitiminden mezun olmuştur. Aynı yıl Marmara Üniversitesi Tarih Öğretmenliği Bölümünü kazanmış, 2015 yılında bu bölümden mezun olmuştur. İkinci üniversite eğitimi kapsamında Maltepe Üniversitesi Hukuk Fakültesinde öğrenim görmüş ve 2019 yılında hukuk fakültesinden mezun olmuştur. Anadolu Üniversitesi İktisat Fakültesi diplomasını da almıştır. Avukatlık stajını tamamladıktan sonra kendi hukuk bürosunu kurarak serbest avukatlık faaliyetlerine başlamıştır. Başta özel hukuk alanları olmak üzere, mesleki çalışmalarını titizlik ve çözüm odaklılık ilkesiyle sürdürmektedir.